Hackers atacan refrigeradores de cientos de supermercados y obligan a tirar toneladas de comida
Un ciberataque elevó hasta 50 °C la temperatura de refrigeradores en cientos de supermercados de Francia y obligó a tirar toneladas de alimentos
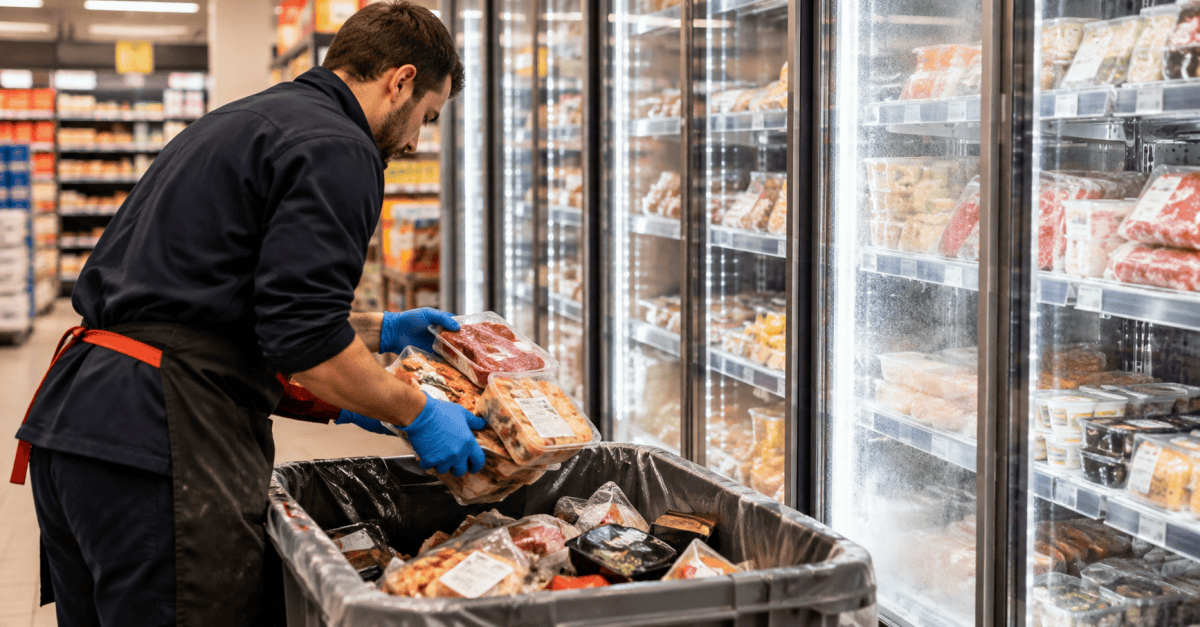
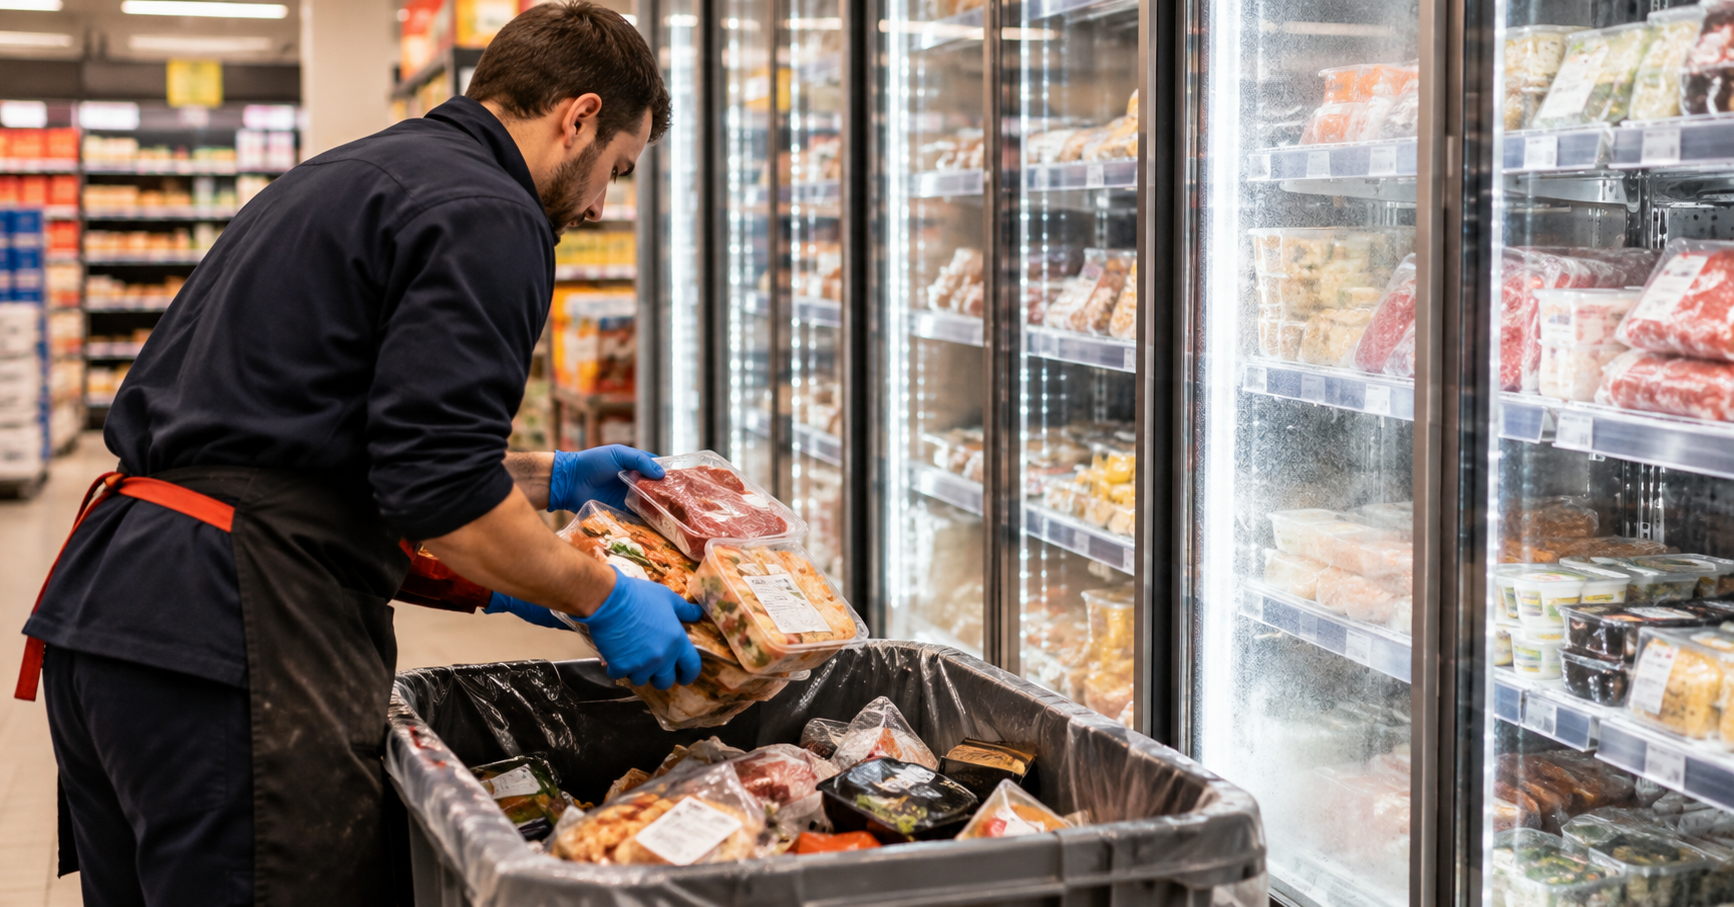
Hackers atacan refrigeradores de supermercados en Francia Crédito: Imagen creada con AI | Impremedia
Por Georgina Elustondo
Sígueme:
Un ciberataque poco habitual dejó este lunes a cientos de supermercados en Francia con refrigeradores y congeladores fuera de servicio , provocando la pérdida de grandes cantidades de alimentos frescos y congelados.
Los atacantes lograron acceder de forma remota a sistemas utilizados para controlar la refrigeración comercial y activaron ciclos de descongelamiento durante varias horas. En algunos establecimientos, la temperatura llegó a 50 °C (122 °F) , obligando a retirar y desechar la mercadería para evitar riesgos sanitarios.
El ataque ocurrió durante la noche del 11 al 12 de octubre y alcanzó a varias de las principales cadenas francesas. Intermarché confirmó que sus tiendas resultaron afectadas y Coopérative U calificó el episodio como un ataque “sin precedentes”.
Qué supermercados fueron afectados por el ciberataque
La cifra exacta todavía se está determinando, pero el alcance fue considerable. Intermarché informó inicialmente entre 150 y 200 establecimientos afectados , mientras que cerca de 100 tiendas de Coopérative U también sufrieron problemas. Reportes posteriores incluyeron además locales de Carrefour, Monoprix y E.Leclerc .
Le Monde informó que el impacto podría haber alcanzado aproximadamente 300 establecimientos del grupo Intermarché y Netto, unos 100 de Coopérative U, alrededor de 80 Carrefour y unos 30 Monoprix , además de locales de E.Leclerc. La investigación continúa, por lo que esas cifras podrían cambiar.
Cómo pudieron hackers controlar los refrigeradores
El objetivo del ataque no fue las cajas registradoras ni los sistemas de pago de los supermercados. Los hackers apuntaron a los controladores conectados que administran cámaras frigoríficas, congeladores y vitrinas refrigeradas . Estos sistemas permiten controlar temperaturas, recibir alertas y ejecutar ciclos automáticos de descongelamiento.
Los equipos afectados utilizan tecnología de Danfoss , una compañía danesa especializada en sistemas de refrigeración y climatización.
Según los reportes iniciales, los atacantes modificaron remotamente los ciclos de descongelamiento: no solo aumentaron la temperatura, sino que en algunos casos prolongaron el proceso durante horas.
En una tienda Intermarché de Gradignan, cerca de Burdeos, una cámara frigorífica alcanzó los 50 °C . El propietario calculó pérdidas de unos 21,000 euros solamente en alimentos , según Le Monde .
En otros establecimientos se reportaron incluso daños físicos en los equipos y pequeños incendios asociados con el sobrecalentamiento. La Fiscalía de París confirmó que la investigación también intenta determinar el vínculo entre el ataque y esos incidentes.
Por qué tuvieron que tirar los alimentos
Cuando productos como carne, pescado, lácteos o congelados permanecen demasiado tiempo fuera de la temperatura adecuada, la cadena de frío se rompe y los comercios no pueden volver a colocarlos simplemente en el refrigerador para venderlos.
Intermarché confirmó que las sucursales afectadas debieron desechar los productos frescos y congelados comprometidos.
El volumen total perdido todavía no fue calculado, aunque medios franceses hablan de toneladas de mercadería descartada y pérdidas que podrían ascender a varios millones de euros.
¿Había una vulnerabilidad conocida?
La atención ahora está puesta en los sistemas Danfoss utilizados por las tiendas. La empresa señaló que buena parte de las unidades afectadas correspondía a productos antiguos que habían llegado al final de su vida útil y ya no recibían actualizaciones de software o seguridad . Danfoss afirmó que desde hace tiempo recomienda mantener los sistemas actualizados o migrar los equipos obsoletos.
Además, la Agencia de Ciberseguridad e Infraestructura de Estados Unidos (CISA) había advertido en 2025 sobre una vulnerabilidad de alta gravedad que afectaba determinados controladores Danfoss de las series AK-SM 8xxA.
Sin embargo, todavía no está confirmado que esa falla específica haya sido el punto de entrada utilizado en el ataque de este lunes .
Francia investiga quién estuvo detrás del ataque
La Fiscalía de París abrió una investigación para determinar quiénes fueron los responsables y establecer el alcance real de los daños. La agencia francesa de ciberseguridad ANSSI también participa en las pesquisas.
Hasta ahora no se informó públicamente de un pedido de rescate ni ningún grupo se atribuyó la operación.
El episodio deja además una advertencia que va más allá de los supermercados franceses: cada vez más infraestructura física —desde sistemas de climatización hasta plantas industriales y cadenas de suministro— depende de dispositivos conectados a internet.
En este caso, una intrusión informática no terminó únicamente en computadoras bloqueadas o datos comprometidos: terminó calentando congeladores, destruyendo alimentos y obligando a cientos de comercios a retirar productos de sus estantes .
Sigue leyendo:
Hackers afirman haber robado datos de 5,000 empleados del FBI y tener miles más
GTA VI se filtra a diario y los hackers dejan que el público vote pagando el próximo gameplay
En esta nota
Este sitio está protegido por reCAPTCHA y Google Política de privacidad y Se aplican las Condiciones de servicio .
¡Muchas gracias!
GTA VI vuelve a filtrarse con escenas de Lucia desnuda